


智东西(公众号:zhidxcom)
作者 | ZeR0
编辑 | 漠影
智东西10月9日报道,9月29日,亚马逊云科技宣布Amazon Bedrock AgentCore已在由光环新网运营的中国(北京)区域和由西云数据运营的中国(宁夏)区域正式可用。中国区域用户可登录亚马逊云科技来使用Amazon Bedrock AgentCore。
Amazon Bedrock AgentCore是一款全托管的AI Agent部署与运维平台,贯穿从构建、部署到运维Agent的完整开发生命周期,旨在帮助企业实现Agent的快速构建、安全连接与持续优化。
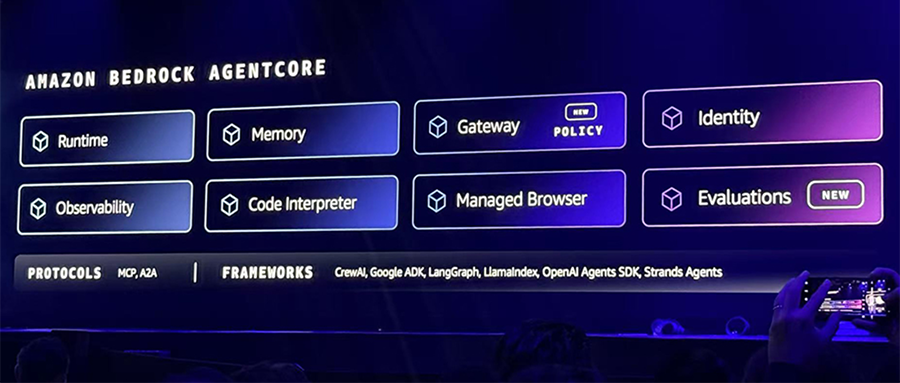
该平台上线即提供六项核心能力,包括运行时、网关、身份管理、浏览器工具、代码沙箱和可观测性。这些能力集中处理了企业如何让Agent高效、安全、持续行动的难题。
- Runtime:Serverless、基于microVM的安全运行时,按需自动扩展,秒级冷启动,仅按实际消耗的CPU与内存秒级付费,支持任意框架、兼容任意模型,会话间基于硬件级虚拟化隔离,数据安全无交叉污染风险。
- Gateway:将API、Lambda函数及MCP Server统一转化为Agent可用的工具入口,统一安全端点集中接入,让Agent轻松发现和调用各类工具;支持按用户设置请求数、Token和连接速率,轻松实现安全与成本控制。
- Identity:面向Agent的身份与访问管理,支持对接符合OIDC标准的身份提供商以控制Agent调用权限,并代替Agent安全托管访问下游服务的凭证,让Agent能代表用户或以自身身份安全访问各类资源。
- Browser Tools:提供快速、安全的云端浏览器运行时,让Agent能大规模地浏览网页、填写表单、抓取内容,与真实网站自然交互,无需自建浏览器基础设施。仅按实际消耗的CPU与内存秒级付费。
- Code Interpreter:代码沙箱让Agent能在安全的沙箱环境中编写并执行代码,从而完成数据分析、计算、文件处理等复杂的端到端任务,显著提升输出的准确性和解题能力。仅按实际消耗的CPU与内存秒级付费。
- Observability:基于Amazon CloudWatch提供全链路追踪、调试与监控能力。让企业对Agent的工作流拥有完整可见性,可对生产环境中Agent的每一步决策进行追踪、调试和性能监控,快速定位异常行为。
在中国区域,亚马逊云科技也正与来自汽车、医疗健康与生命科学、软件与服务以及零售与消费品等众多领域的行业客户展开紧密合作,共同推进企业级Agent的构建与创新应用,打造行业应用落地方案,将Agentic AI深度融入业务流程,助力企业加速释放AI业务价值。
一、提速Agent开发与部署,支持任意大模型及框架
通过提供全托管Serverless架构、开放兼容框架与全链条安全防护,Amazon Bedrock AgentCore让企业能以更低门槛、更高可靠性构建、托管与扩展Agent,助力企业消除自建Agent基础设施的复杂重负,迅速将Agent的技术验证推向生产部署。
Agent的成本优化从单次调用价格延伸到整条任务链路,少一次无效工具调用、缩短一段不必要的会话、避免重复执行,都可能影响最终整体成本。
Signal65性能分析师Mitch Lewis选取客服、运营与项目管理、市场研究三类示例Agent,分别使用AgentCore以及由独立工具和服务组合而成的自定义方案进行开发。
报告结果显示,使用AgentCore的端到端开发速度达到对照方案的2.1倍,云端部署速度达到5.2倍,基础设施配置与集成所用时间减少75%。
在Agent构建和部署方面,Amazon Bedrock AgentCore保持高度开放,支持任意大模型以及任意框架,通过解耦底层基础设施与上层应用逻辑,让企业能够轻松集成并统一托管多样化的Agent。
在运维方面,AgentCore能根据业务流量自动且即时地实现从零到数十万并发会话的弹性扩缩容,免去企业自建集群与多租户管理的繁重运维负担,并针对复杂的长时间运行任务提供行业领先的运行时支持,帮助企业快速将技术验证推向生产部署。
针对企业Agent任务不均情况,AgentCore Runtime采用Serverless架构,由平台管理底层资源供给与弹性扩缩容,并提供最长可达8小时的运行时支持,用于承接复杂的长时间任务。这有助于让企业减少重复建设,把精力更多放回任务编排和业务逻辑。
二、让企业集中掌控Agent访问权限,保障资源安全可控
Agent接入的工具越多、能完成的任务越丰富,企业需要管理的访问关系也越复杂。
一个员工能够查看哪些客户资料,通常受到岗位和系统权限限制。Agent代表员工访问系统时,也需要保留相应边界。
企业级Agent的安全,贯穿身份安全、访问权限控制、运行时隔离和业务审批。对此,Amazon Bedrock AgentCore构建了全方位的防护体系。
Identity负责身份与凭据托管,可对接符合OIDC标准的身份提供商,并托管访问下游服务所需的凭证,让Agent代表用户或以自身身份访问资源。
Gateway安全网关保障进出安全与策略合规,把API、Lambda函数及MCP Server等连接方式,统一成Agent可以发现和调用的工具入口。这套设计试图减少分散管理带来的负担,使多个Agent访问多个系统时,认证、凭证和工具连接不必全部散落在各个应用中。
Runtime基于microVM硬件级虚拟化隔离技术,为每个Agent会话提供独立的隔离计算环境,降低会话之间的数据泄露和交叉污染风险。
Observability提供全面的可观测性,以便企业追踪Agent的每一项操作,快速定位异常环节和调试问题,并持续优化性能。
通过设置层层护栏,AgentCore将原本分散的工程责任整理成了一套可复用的全面服务。
三、已服务多类业务场景,大幅缩短企业级Agent维修评估周期
Amazon Bedrock AgentCore在中国区的落地将助力国内企业目前聚焦的多种业务场景。
在通用业务领域,该平台实现了从内部提效到外部服务的多场景应用:
- 在数字员工与办公提效场景中,可无缝融入企业即时沟通与办公协作流程,原生托管基于客户自定义框架构建的Agent ,自动化处理入职办理、单据审核等内部事务。
- 在内容生产领域,可助力打造端到端内容自动化生成链路,实现文案拆解、分镜设计与音视频合成的全流程自动化,在保证质量的同时大幅提升内容产能。
- 在智能客服领域,可提供7×24小时自动多轮交互与意图识别,依靠硬件级虚拟化隔离技术保障敏感数据安全,并通过Serverless架构从容应对流量波峰波谷。
在行业垂直应用场景中,Amazon Bedrock AgentCore也能够深入特定业务流程,为企业带来切实的商业价值。
- 在智能家居行业,可打造App内嵌智能助手,让智能硬件“会说话、能操控”,赋能用户通过自然语言交互获取硬件安装与维修指导,并完成设备的远程操控。
- 在汽车行业,可帮助构建汽车服务图谱增强检索方案,基于MCP标准协议将多种核心能力封装为Agent工具,结合由海量维修文档构建的结构化知识图谱,全面推进售后维修的智能化。
对于希望构建企业级Agent托管运维底座的团队,Amazon Bedrock AgentCore提供了统一的多租户隔离、密钥管理与弹性托管服务,避免自建基础设施带来的繁重开发与运维负担。
在全球范围内,众多头部企业已通过Amazon Bedrock AgentCore实现成功生产部署。
爱立信在横跨数百万行代码、涉及数千个互联子系统的复杂研发环境中应用AgentCore,覆盖数万名员工,为工作效率带来了两位数的提升。
索尼集团基于AgentCore构建了覆盖全集团的Agentic AI平台,实现了企业级的安全性、可观测性与可扩展性。
汽车服务提供商Cox Automotive借助AgentCore,不到一年内将17个企业级Agent解决方案成功推向生产环境,新能力部署周期从数月缩短至数天,其内部FleetMate平台将原本需要8至48小时的复杂维修评估大幅缩短至30分钟。
结语:帮企业级Agent过好生产这一坎
Agent越接近核心业务,部署要求就越复杂。企业每天运行任务所依赖的部署和管理能力,则有机会形成持续的服务需求。谁能减少企业将Agent投入生产所需的工程投入、确保Agent长期可靠运行,谁就更有机会进入企业的长期技术架构。
Amazon Bedrock AgentCore在中国区域上线,为国内客户增加了就近部署与运行的选择。它将Agent落地涉及的共性需求沉淀成一套兼容不同模型与开发框架的全托管服务,来帮助企业更轻松地跨过Agent进入生产后的种种门槛。
